


Ooootra vez los refrigeradores: un ataque anunciado alcanza siete países europeos
La lección empresarial es contundente: recibir una alerta no equivale a gestionar el riesgo, escribe Manuel Rivera, CEO y Socio fundador de NEKT Group.
- Redacción AN/ SBH
Por Manuel Rivera.
Tres semanas después de los ataques en Francia, los sistemas de refrigeración de Danfoss vuelven a estar involucrados en una oleada de incidentes en Europa. Esta madrugada del 2 de noviembre se reportaron afectaciones en Bélgica, Suecia, Irlanda, Países Bajos, Estonia y Luxemburgo, además de fallas similares bajo investigación en Finlandia. También se reportaron equipos Copeland afectados.
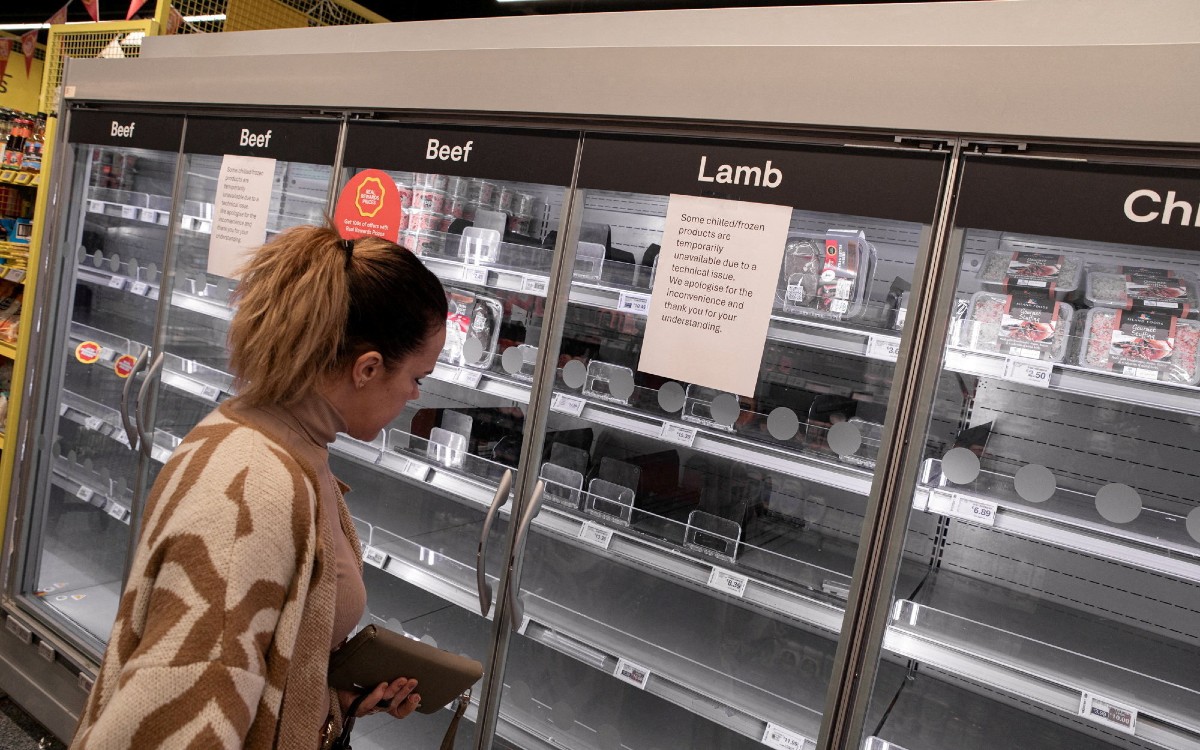
Los atacantes manipularon -otravez- los controles remotos y activaron el descongelamiento, elevando las temperaturas y obligando a desechar alimentos. Las cifras preliminares apuntan a más de cien establecimientos afectados.
El problema rebasa una falla en la supervisión de proveedores críticos: mantener estas instalaciones expuestas después de las advertencias constituye, desde una perspectiva de gestión, una negligencia. El CERT-FR publicó su alerta el 12 de octubre, hace 21 días, y Danfoss informó que había advertido a sus clientes neerlandeses desde el 13 de octubre. Según un portavoz del fabricante, los sistemas afectados en Países Bajos seguían utilizando contraseñas predeterminadas y conexiones sin protección. El riesgo ya era conocido y había sido explotado; las empresas habían tenido una advertencia concreta para actuar.
La responsabilidad de los operadores y sus proveedores era aplicar los parches disponibles y, cuando no existieran, aislar, proteger o sustituir los equipos vulnerables. No puede asumirse que todos los sistemas admitían una actualización: algunos eran productos descontinuados. Pero esa limitación hacía más urgente retirar su exposición directa a Internet, como recomendaba el CERT-FR.
Te puede interesar > FGR alista detención de Inés Gómez Mont ante eventual deportación
La autoría y la motivación del ataque siguen sin esclarecer. Aunque el ataque reproduce el mecanismo observado en Francia, todavía no hay evidencia pública que permita atribuir ambas oleadas a los mismos responsables. El hacktivismo parece ser menos probable, ya que ahora se atacan 7 países, mientras que las teorías de un probable boicot o sabotaje oportunista (en contra de la empresa de refrigeración o sus operadores de software) parecen más probables.
La lección empresarial es contundente: recibir una alerta no equivale a gestionar el riesgo; alguien debe ejecutar la corrección y verificar que funcione.
Por Manuel Rivera (manuel@nektgroup.com @mriveraraba) es CEO y Socio fundador de NEKT Group, empresa especializada en servicios de ciberseguridad. www.nektcyber.com

